
Beschreibung
Ein Richtliniensatz ist eine Gruppe von Konfigurationen, die steuert, wie die Signatur-Manipulationserkennung für das Outlook-Add-in in Ihrer Organisation funktioniert. Jeder Richtliniensatz ermöglicht es Ihnen, die Manipulationserkennung zu aktivieren, auszuwählen, ob die Prüfungen vor dem Senden einer Nachricht, nach dem Senden oder beides stattfinden sollen, und zu steuern, für welche Absender und Empfänger die Richtlinie gilt. Sie können mehrere Richtliniensätze erstellen; Exclaimer bewertet diese in der Reihenfolge, in der sie in der Liste erscheinen.
Zugriff darauf
So greifen Sie auf Ihre Richtliniensätze zu:
- Wählen Sie im Menü auf der Seitenleiste Manipulationserkennung aus.
Die Seite Manipulationserkennung zeigt Ihre vorhandenen Richtliniensätze sowie die Absender und Konfigurationen an, auf die jeder einzelne angewendet wird.
- Wählen Sie Neue Richtlinien hinzufügen, um das Fenster Neuer Richtliniensatz zu öffnen.
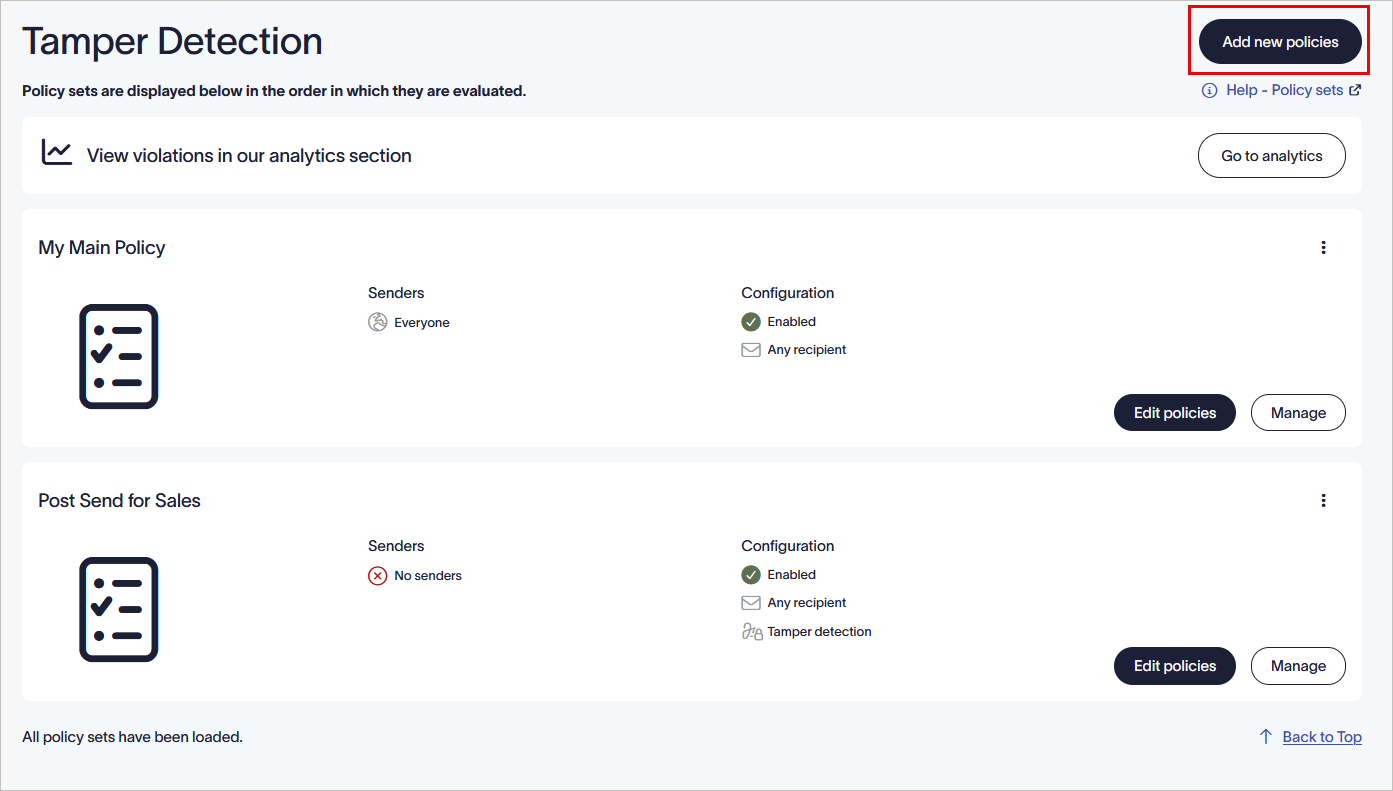
Wählen Sie Neue Richtlinien hinzufügen, um eine neue Richtlinie hinzuzufügen.
Einen neuen Richtliniensatz erstellen
So erstellen Sie einen neuen Richtliniensatz:
- Klicken Sie im Fenster Neuer Richtliniensatz auf den Namen der Richtlinie, um sie zu bearbeiten.
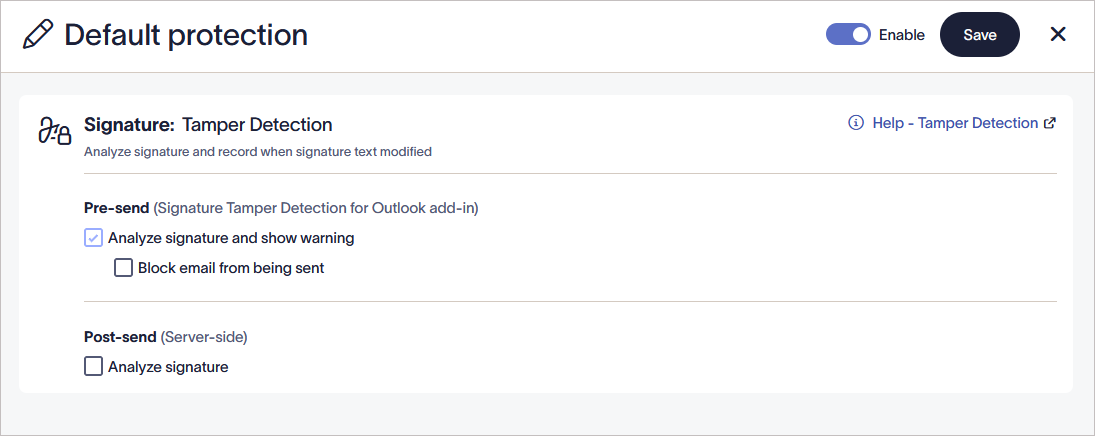
Klicken Sie auf den Namen der Richtlinie, um sie zu bearbeiten.
-
Wählen Sie unter Signatur: Manipulationserkennung die Kontrollkästchen für die Prüfungen aus, die Sie durchführen möchten:
• Wählen Sie unter Vor dem Senden Signatur analysieren und Warnung anzeigen, um die Client-seitige Erkennung über das Outlook-Add-in zu aktivieren.
• Wählen Sie E-Mail am Senden hindern, um zu verhindern, dass der Absender eine E-Mail sendet, wenn er seine Signatur geändert oder entfernt hat.
HINWEIS: Wenn eine E-Mail-Signatur manipuliert wurde, zeigt Outlook eine Warnung an, die Sie darauf hinweist, die E-Mail nicht zu senden, da sie nicht den Unternehmensrichtlinien entspricht.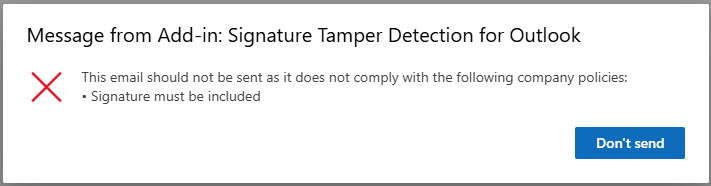
Outlook zeigt eine Warnung an, die Sie darauf hinweist, die E-Mail nicht zu senden.• Wählen Sie unter Nach dem Senden (Server-seitig) Signatur analysieren, um nach dem Senden der E-Mail auf dem Server nach Manipulationen zu suchen.
Nach dem Senden prüft und protokolliert eine Richtlinienverletzung, egal ob die Signatur verändert oder vollständig fehlt, ohne den Mailfluss zu unterbrechen. Administratoren können alle protokollierten Richtlinienverletzungen im Manipulationswarnungen überprüfen.
HINWEIS: Sie müssen mindestens eine Option auswählen: Signatur analysieren und Warnung anzeigen oder Signatur analysieren. Wenn Sie beide Kontrollkästchen deaktivieren, schaltet Exclaimer die Option Aktivieren automatisch aus, und Sie können sie erst wieder einschalten, wenn Sie mindestens ein Kontrollkästchen auswählen. - Wählen Sie den Schalter Aktivieren, um den Richtliniensatz ein- oder auszuschalten.
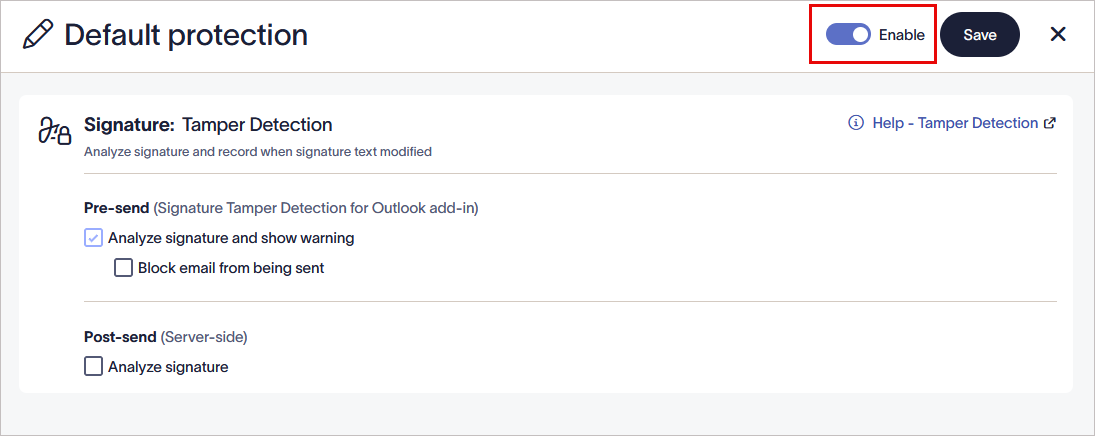
Wählen Sie den Schalter „Aktivieren“, um die Richtlinie einzuschalten.
- Wählen Sie Speichern. Der neue Richtliniensatz wird dem Bildschirm Manipulationserkennung hinzugefügt.
Konfiguration der Manipulationserkennungsrichtlinie
Verwalten von Absendern
Verwalten von Empfängern
Verwalten von Ausnahmen