
Scenario
Hai distribuito il component aggiuntivo Exclaimer per Outlook e noti che le tue firme non vengono visualizzate su Outlook desktop, ma vengono visualizzate senza problemi su Outlook Web.
Motivo
La funzione component aggiuntivo Exclaimer per Outlook utilizza un servizio connesso disponibile solo quando l'opzione per le Esperienze connesse facoltative è abilitata in Outlook.
Risoluzione
Per risolvere questo problema:
Prerequisiti
Tipo di casella di posta:
- Solo caselle di posta Microsoft 365
Windows
- Outlook su Windows (Abbonamento Microsoft 365) [versione 2409 (Build 18025.20000)]
- Outlook su Windows (Retail Perpetuo) [versione 2501 (Build 18429.20132)]
- Outlook 2024 su Windows (Volume-licensed perpetuo) [versione 2408 (Build 17932.20222)]
- Microsoft Outlook Web Access
- Microsoft Windows 10, Windows Server 2016 o versioni successive
Mac
- Outlook su Mac [versione 16.89 (24090815) o superiore]
NOTA: È supportata solo la nuova interfaccia di Outlook. Vai su Outlook > Nuovo Outlook per abilitarla.
Mobile:
- Android: versione di Outlook 4.2433.0 o superiore
- iOS: versione di Outlook 4.2433.0 o superiore
Piano Microsoft 365
- Il tuo piano Microsoft 365 deve consentire l'accesso per distribuire le app Microsoft 365 tramite Microsoft AppSource. Alcuni piani, come Office 365 E2, non supportano questa funzionalità.
Per ulteriori informazioni, consulta la guida Microsoft all'uso dei componenti aggiuntivi.
Per abilitare l'opzione Esperienze connesse opzionali in Outlook:
- Accedi all'app desktop di Outlook.
- Seleziona File dalla barra multifunzione.
- Seleziona Opzioni dal menu laterale.
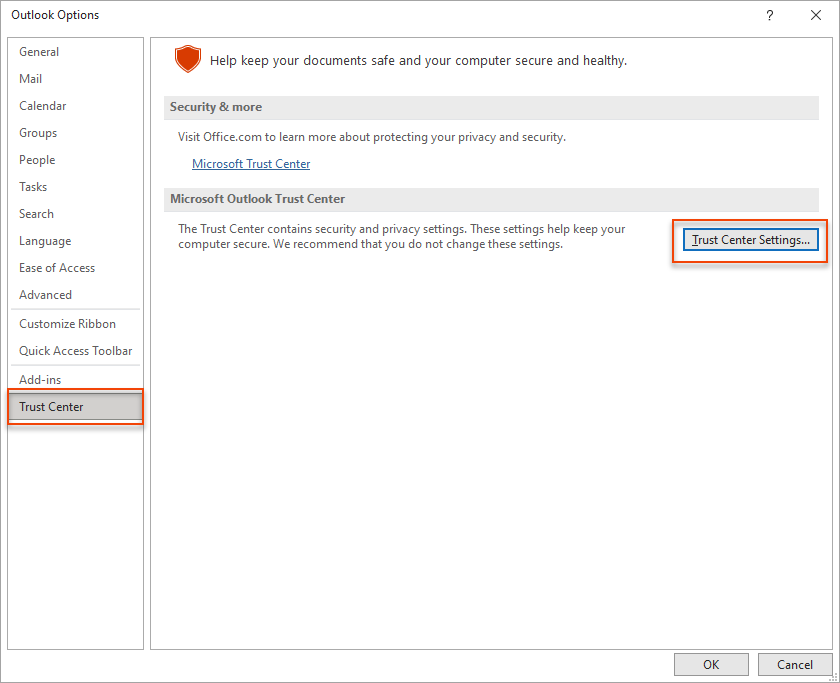
La finestra Opzioni di Outlook verrà visualizzata.
- Seleziona Centro protezione quindi seleziona Impostazioni Centro protezione....
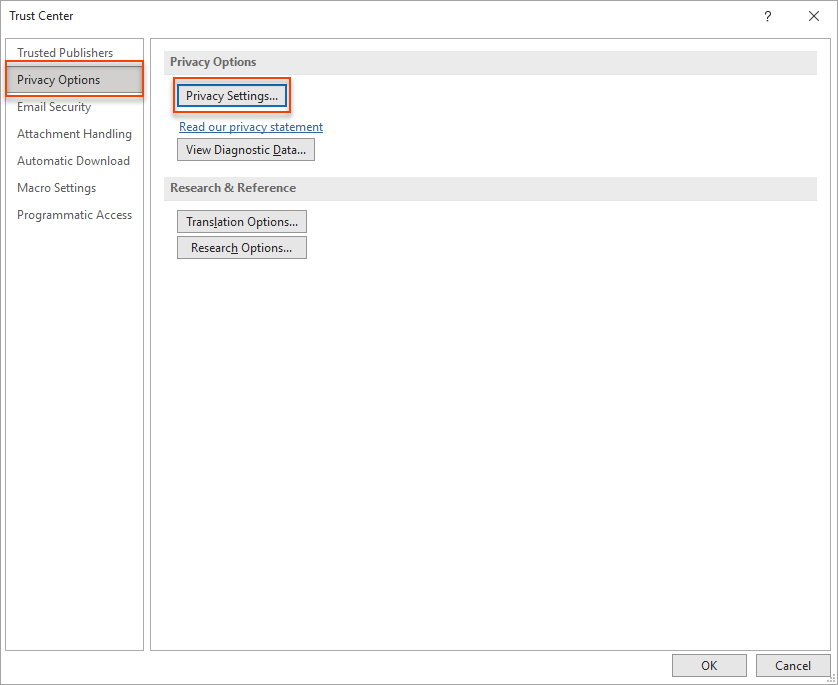
- Seleziona Opzioni privacy, quindi seleziona Impostazioni privacy...
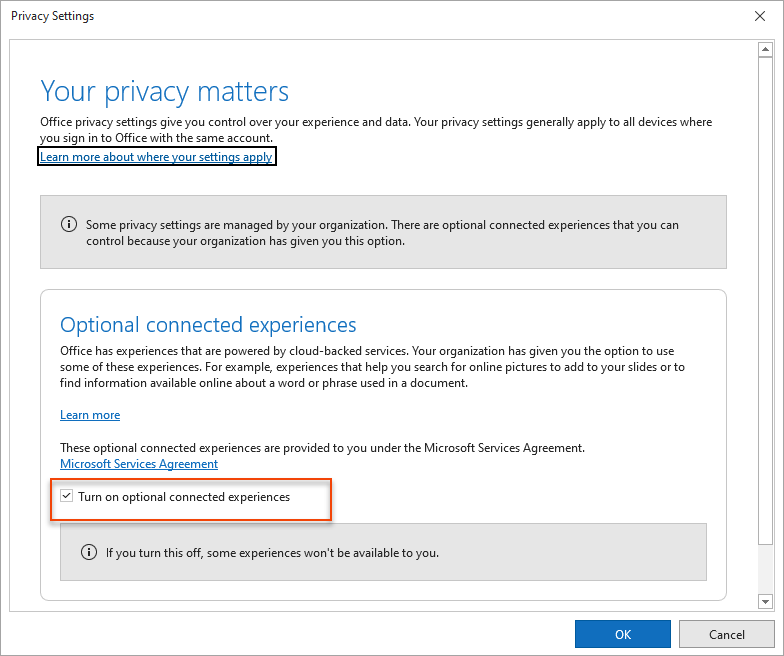
- Seleziona l'opzione Attiva esperienze connesse opzionali.
- Seleziona OK per salvare le modifiche.
Esegui il nostro script diagnostico PowerShell per aiutare il team di Supporto a verificare la configurazione di Outlook e del componente aggiuntivo Exclaimer. Lo script raccoglie in modo sicuro dettagli tecnici, come la versione di Outlook, lo stato del componente aggiuntivo e la connettività, senza accedere a dati personali o email, consentendo una risoluzione dei problemi più rapida.
Per eseguire lo script:
- Esegui PowerShell come amministratore locale (consigliato ma opzionale). Questo concede privilegi amministrativi solo sul tuo computer e non sostituisce l'accesso come amministratore Microsoft 365 richiesto successivamente per eseguire lo script.
-
Copia e incolla il seguente comando in PowerShell:
Set-ExecutionPolicy -Scope Process -ExecutionPolicy Bypass; Invoke-WebRequest -Uri "https://raw.githubusercontent.com/exclaimerltd/Internal-Support-Scripts/master/AddInChecks.ps1" -OutFile "$env:TEMP\AddInChecks.ps1"; & "$env:TEMP\AddInChecks.ps1"
-
Segui le istruzioni a schermo. Quando appare la richiesta di accesso a Microsoft 365, accedi utilizzando un account Amministratore Globale o Amministratore di Exchange. Questo permette allo script di raccogliere la sezione Informazioni Exclaimer Exchange Online (EXO Admin) del report.
NOTA: Se accedi con un account utente standard o chiudi la richiesta di accesso, il report mostrerà Connessione a Exchange Online fallita o Annullato dall'utente. La sezione Exchange Online rimarrà vuota, rendendo il report inutilizzabile dal Supporto. -
Al termine, verrà generato un report denominato AddInChecks.html .
NOTA: Posizione del report:
Per impostazione predefinita: C:\Users\<IlTuoUtente>\Downloads\AddInChecks.html
Alternativa (se Downloads non è disponibile): C:\Temp\AddInChecks.html
- Allega il file generato al tuo ticket di Supporto per permettere al team di Supporto di esaminare la tua configurazione.
Se la tua richiesta di Supporto riguarda l'autenticazione, includi un'esportazione dei log di accesso Entra ID dell'utente interessato insieme al tuo ticket di Supporto.
Per esportare i log:
- Accedi al centro di amministrazione Microsoft Entra.
- Vai a Monitoraggio e integrità > Log di accesso.
- Nella scheda Accessi interattivi, filtra per UPN dell'utente interessato e l'intervallo di date relativo al problema, quindi esporta in CSV.
- Passa alla scheda Accessi non interattivi, applica lo stesso filtro ed esporta in CSV.
- Allega entrambi i file CSV al tuo ticket di supporto.